攻撃者は、パッチが届くまで待ってくれません。
では、VMware 環境を継続利用する企業は、その「危険な空白期間」をどう守るべきなのでしょうか。
VMware環境をめぐる議論で、見落としてはいけないこと
VMware環境の今後を考えるとき、ライセンスコスト、運用体制、バージョンアップ、クラウドや他基盤への移行が主要な論点になります。しかし、もう一つ、経営とITの双方が正面から向き合うべきテーマがあります。
それが、サイバー攻撃の高速化と、ハイパーバイザーを含む管理プレーンへの攻撃です。
本ウェビナーでは、AI時代に脆弱性リスクがどのように変化しているのか、そして従来のパッチ中心の対策だけでは埋めにくいリスクにどう備えるのかを、データや国内外の事例を交えて解説しました。
本ウェビナーでは、AI時代の脆弱性リスクと、ハイパーバイザー層を守るAHSという選択肢を解説しました。
AIが変えたのは、防御だけではない
AIの進化によって、脆弱性の発見や攻撃コード生成のスピードは大きく変わりつつあります。本ウェビナーでは、AIによる脆弱性発見能力の進展を象徴する事例とともに、CVE公開後の短時間で悪用が始まる状況を紹介しています。
重要なのは、新しい脆弱性が増えていることだけではありません。企業が調査し、優先順位を判断し、パッチを検証して本番環境へ適用するまでの時間と、攻撃者が悪用を始めるまでの時間との差が縮小し、場合によっては逆転している点です。
「パッチが公開されたら速やかに適用する」という基本方針は、今後も重要です。ただし、それだけで守り切れるのでしょうか。本ウェビナーは、この問いから議論を始めています。
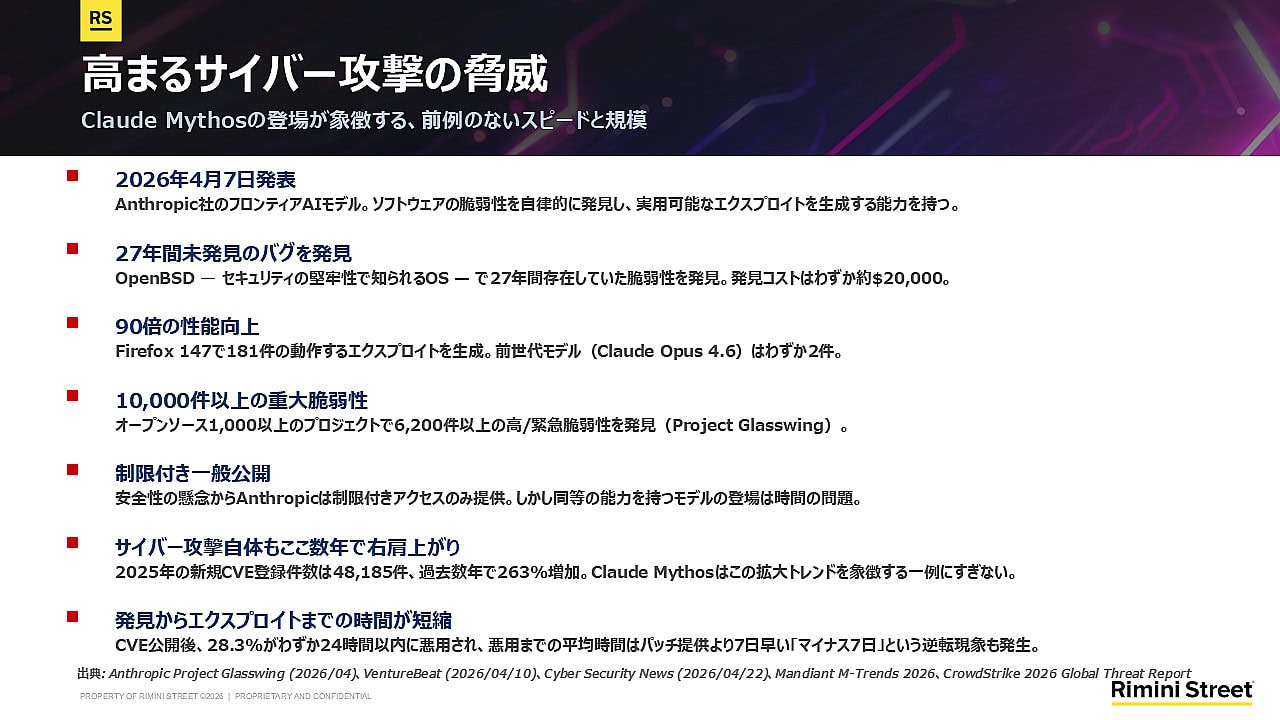
AIの進化は、脆弱性の発見から悪用に至るまでのスピードを大きく変えています。
攻撃対象は、データから「復旧を支える基盤」へ
近年の攻撃では、データベースや個々のサーバーだけでなく、ID、SaaS、Active Directory、仮想化基盤、構成管理、バックアップなども標的になります。
VMware環境は、単なるサーバー統合の仕組みではありません。多数の仮想マシンと業務システムを支え、障害や攻撃からの復旧にも関わる重要な管理プレーンです。ハイパーバイザー層が侵害されれば、影響が複数のワークロードや復旧基盤へ波及する可能性があります。
つまり、VMware仮想化基盤のセキュリティは、個別製品だけの問題ではなく、事業継続性の問題として捉える必要があります。
なぜ「パッチだけ」では間に合わないのか
パッチの適用には、影響調査、変更承認、動作確認、回帰テスト、停止時間の調整などが伴います。24時間365日の稼働が求められる環境や、古いバージョンを含む複雑な環境では、適切なパッチが存在していても、すぐに適用できるとは限りません。
さらに、ゼロデイ脆弱性では、ベンダーから修正が提供される前に悪用が始まる可能性があります。
そこで問われるのが、「パッチがまだない期間」や「業務上すぐに適用できない期間」を、どのような追加防御で埋めるかです。
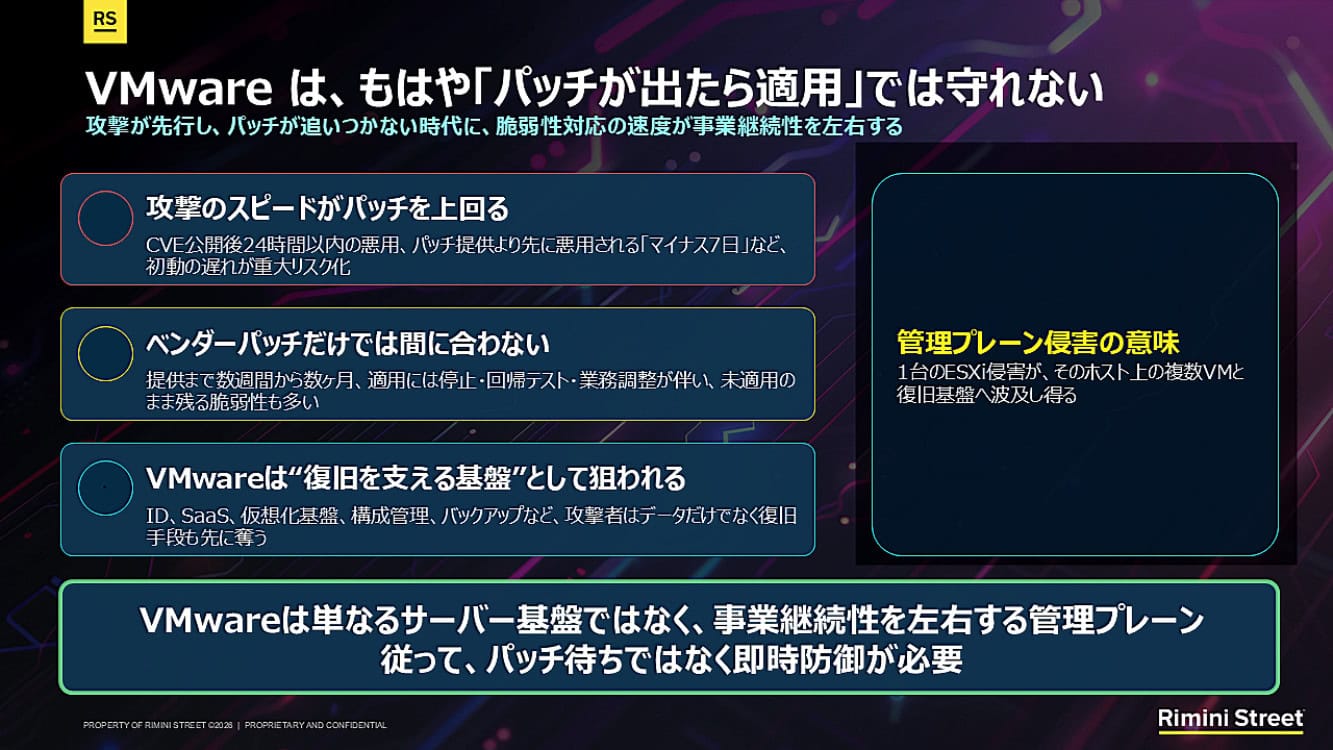
VMware環境は単なるサーバー基盤ではなく、複数の業務システムと復旧を支える重要な管理プレーンです。
危険な空白期間を埋める、Rimini Protect™ AHS
Rimini Protect™ Advanced Hypervisor Security(AHS)は、ハイパーバイザー層を対象とする防御ソリューションです。
AHSは、パッチ適用を不要にするものではありません。パッチが提供されるまで、または業務上すぐに適用できない期間のリスクを低減する、補完的な防御レイヤーとして位置づけられています。
主な機能として、AI/MLによる行動検知と自動修復、SSH多要素認証、アプリケーション許可リスト、ロックダウンルール、改ざん防止などがあります。
VMware ESXiに加え、Nutanix AHV、XenServer、Proxmox、Linux KVMなども対象とし、移行や更改を検討する企業にとって、移行までの時間をより安全に確保するための現実的な選択肢となります。
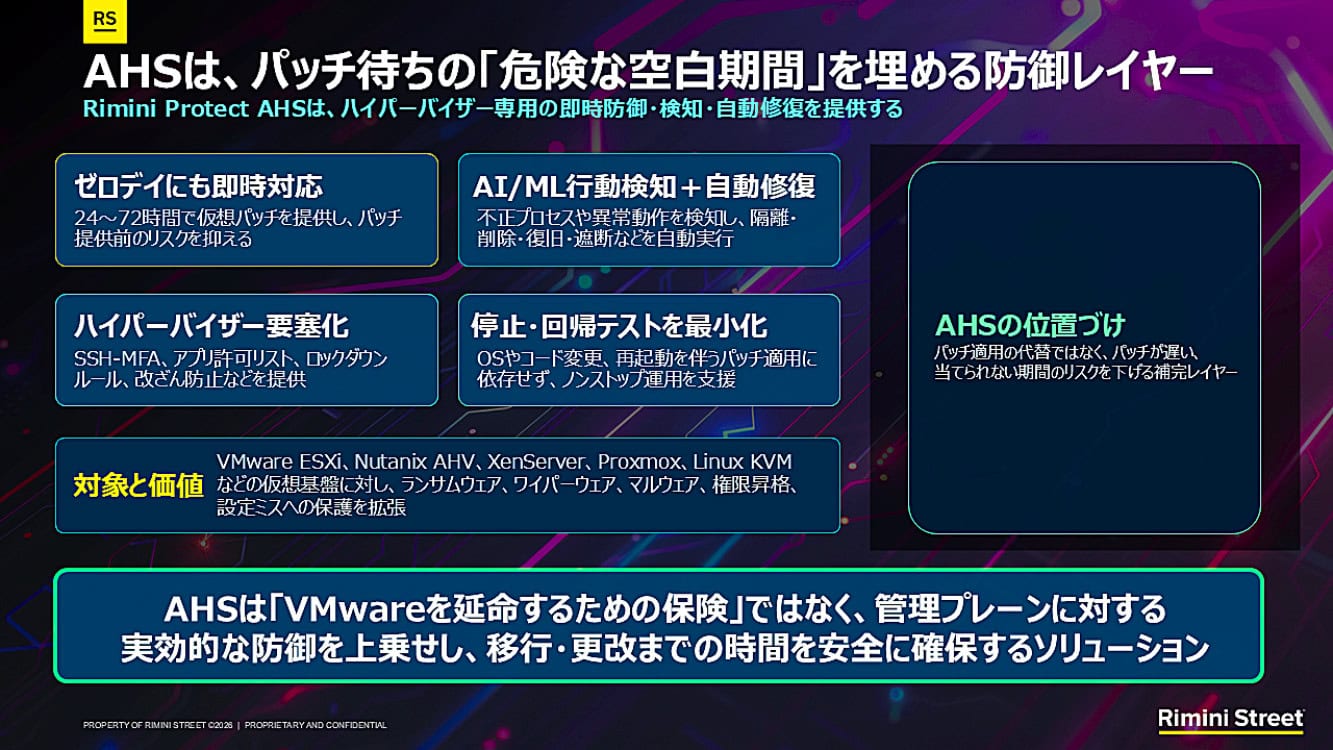
AHSは、パッチがまだない期間や、すぐに適用できない期間のリスクを低減する防御レイヤーです。
事例から見える、導入目的の違い
AHSの導入目的は、企業が置かれた状況によって異なります。
海外事例では、ミッションクリティカルな環境の堅牢化、VMware環境に関わるコストの最適化、パッチ適用に伴うダウンタイムの抑制、セキュリティ強化と既存基盤の継続利用の両立など、異なる観点からAHSが評価されています。
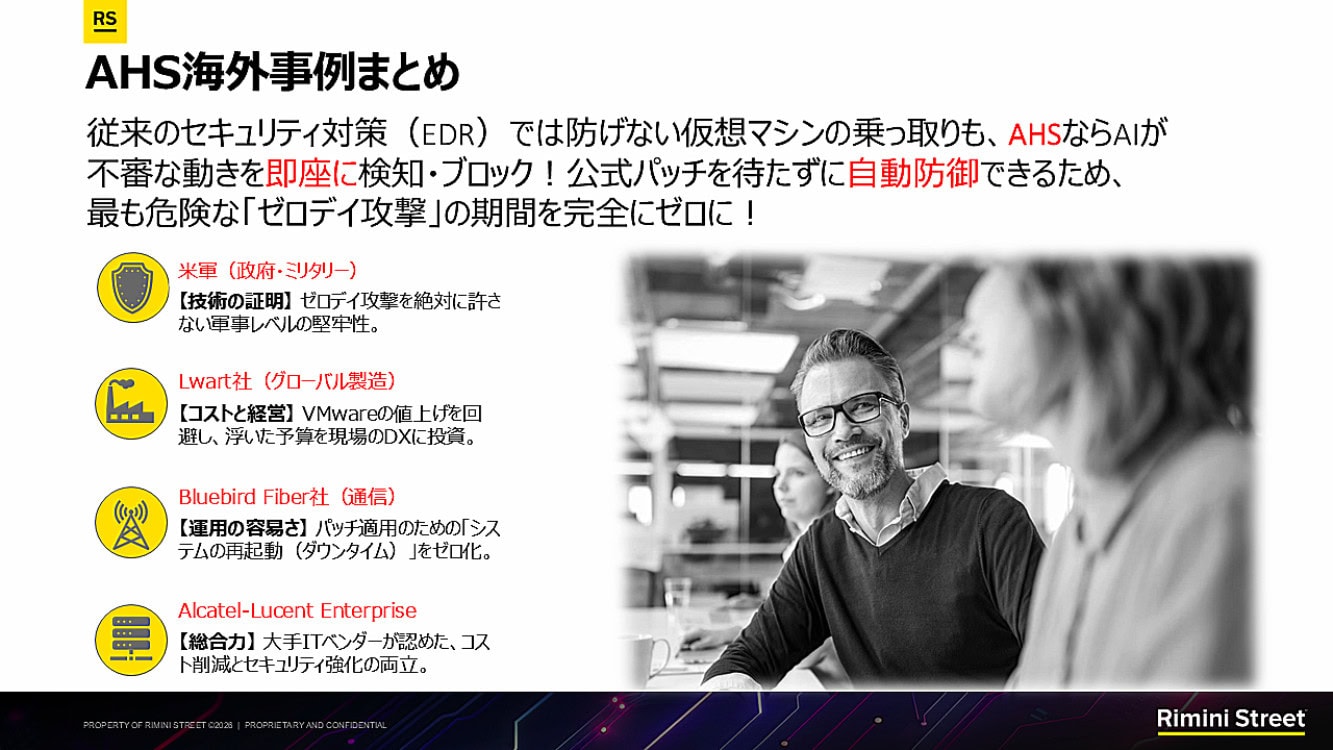
海外では、堅牢性、コスト最適化、運用継続性、セキュリティ強化など、さまざまな目的でAHSが採用されています。
続いて、日本国内でも次のような目的で導入が進んでいます。
- VMware ESXi基盤の堅牢化とランサムウェア対策
- レガシーハイパーバイザーを保護するためのゼロパッチ戦略
- 24時間365日の稼働を維持しながら、サプライチェーンにおけるランサムウェアリスクを低減する取り組み
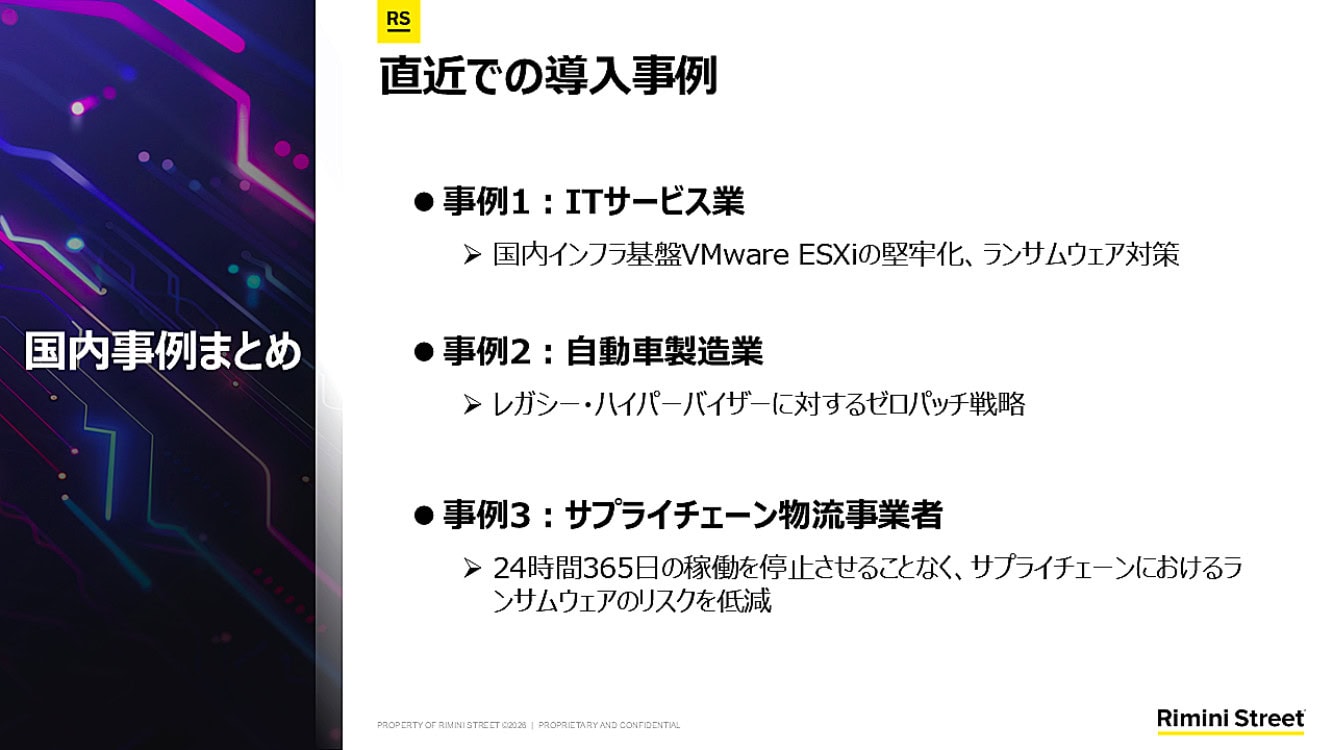
国内でも、基盤の堅牢化、レガシー環境の保護、継続運用を目的とした導入が進んでいます。
本ウェビナーでお伝えすること
- AIによって、脆弱性の発見と悪用のスピードはどう変わったのか
- なぜVMware仮想化基盤を、事業継続を支える「管理プレーン」として守る必要があるのか
- パッチが提供されるまで、または適用できない期間をどう守るのか
- AHSはどのようにハイパーバイザー層を防御するのか
- 国内外の導入事例では、どのような価値が評価されているのか
- VMware環境の継続利用・更改、他基盤への移行を考える際に、どのような判断軸を持つべきか
VMware環境を「いつまで使うか」だけでなく、「使い続ける間をどう守るか」まで考える。
そのための判断材料を、ぜひオンデマンドウェビナーでご確認ください。
オンデマンド配信のご案内
本記事でご紹介した内容は、オンデマンドウェビナーで詳しく解説しています。
現行のVMware環境を継続利用している方、移行や更改までのセキュリティリスクを抑えたい方、ESXiを狙うランサムウェアやゼロデイへの対策を検討されている方は、ぜひご視聴ください。
本ブログに関するご質問などございましたら、ぜひこちらからお問い合わせください。